Защо DKIM и DMARC са толкова важни за бизнеса?
- Изискванията на големите пощенски доставчици се промениха
От 2024 г. Gmail, Yahoo и други водещи платформи наложиха по-строги стандарти за удостоверяване на изпращачите. Липсата на правилна настройка може да доведе до затруднена или дори невъзможна доставка на съобщения.
- Намаляване на риска от фишинг
Когато някой се опита да изпраща имейли от името на вашата компания, DMARC позволява тези съобщения да бъдат засечени и блокирани.
-По-добра доставяемост
Домейните с коректно конфигурирани SPF, DKIM и DMARC се възприемат като по-надеждни, което намалява вероятността легитимната комуникация да попадне в спам филтрите.
-Подробни отчети и видимост
DMARC предоставя регулярни доклади за всички източници, които изпращат поща от ваше име. Това улеснява откриването на:
- стари маркетингови платформи;
- неправилно конфигурирани системи;
потенциални злоупотреби с домейна.
Най-често срещаните грешки
Прибързано активиране на p=reject
Много организации преминават директно към най-строгата политика, без да са идентифицирали всички легитимни системи за изпращане на поща. Резултатът може да бъде блокиране на собствени бизнес съобщения.
Неправилно подравняване на домейните
DMARC изисква съвпадение между домейна на подателя и домейна, потвърден чрез SPF или DKIM. Неточностите често водят до неуспешна валидация.
Пренебрегване на отчетите
Настройването на записа е само първата стъпка. Реалната полза идва от редовния анализ на получаваните DMARC доклади и предприемането на корективни действия.
Как да внедрите DMARC правилно?
Стъпка 1: Проверете текущата конфигурация
Използвайте инструменти като:
- MXToolbox
- DMARCian
- Google Admin Toolbox
Те ще покажат дали вече имате активни SPF, DKIM и DMARC записи.
Стъпка 2: Стартирайте в режим „наблюдение“
Препоръчително е първоначално да използвате политика:
v=DMARC1; p=none; rua=mailto:reports@yourdomain.com
Така ще събирате статистика без риск от блокиране на реални съобщения.
Стъпка 3: Анализирайте резултатите
Наблюдавайте отчетите в продължение на няколко седмици и потвърдете, че всички системи за изпращане на поща работят коректно.
Стъпка 4: Повишете нивото на защита
След успешен анализ постепенно преминете към:
p=quarantine
а впоследствие към:
p=reject
за максимална защита на домейна.
Трите стълба на сигурната електронна поща
За да бъде бизнес кореспонденцията надеждна и добре защитена, SPF, DKIM и DMARC трябва да работят заедно:
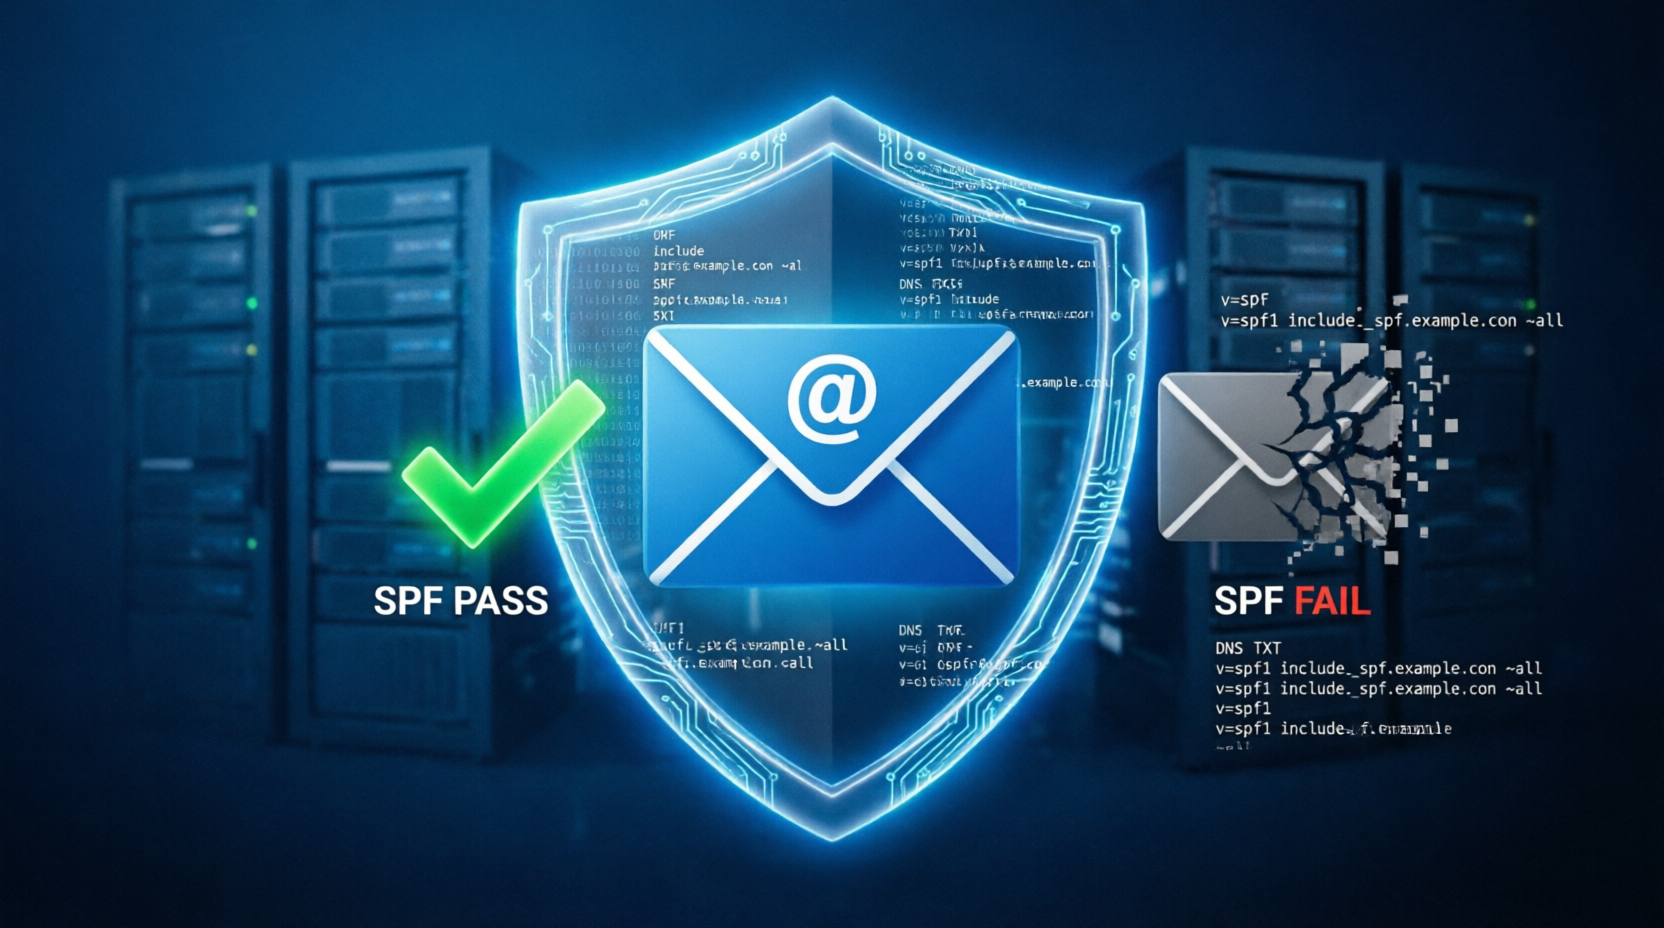
SPF: „Този сървър има право да изпраща имейли от мое име.“
DKIM: „Съобщението е автентично и не е променяно.“
DMARC: „Ето какво трябва да направиш, ако нещо не отговаря на правилата.“
Правилната конфигурация на тези три технологии изисква сравнително малка инвестиция на време, но може да предотврати сериозни репутационни щети, загуба на клиенти и успешни фишинг атаки. В епоха, в която доверието в електронната комуникация е критичен бизнес актив, SPF, DKIM и DMARC вече не са препоръка, а необходимост.